

1. 連接通知管道
開啟 Integrations,選擇連接 Telegram 或綁定 Discord 頻道。Telegram 先連接 Agent bot(對話用),再按 Connect alerts bot 連接 Notify bot(告警用)。若同時綁定 Discord,告警會優先送到 Discord;否則使用 Notify bot,尚未連接時才使用 Agent bot。 確認:Telegram 顯示已連接的對話與告警目的地,或 Discord 顯示 CHANNEL BOUND。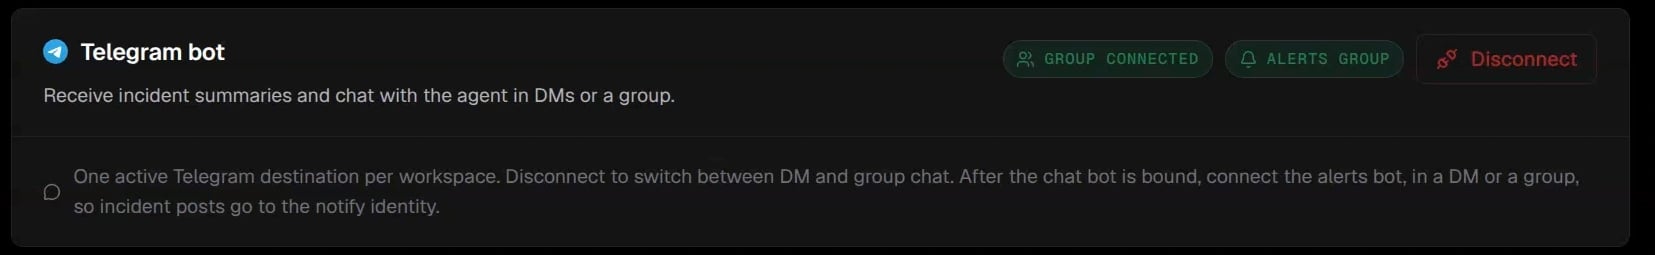
Telegram 完成設定後,會同時顯示對話與告警的連線狀態。
2. 準備 GitHub
開啟 Integrations → GitHub,安裝 Corvo GitHub App,並選擇可授權的帳號與儲存庫。接著在 Agent environment:- 對每個要讓 Corvo 使用的儲存庫選擇 Add repo。
- 為每個儲存庫填寫設定指令。指令會從儲存庫根目錄執行;環境預先提供 Node、Git 與
gh,其他工具須由指令安裝。 - 選擇 Save & build,等狀態變成 READY。
3. 連接 Google Cloud
開啟 Integrations → GCP Cloud Logging → Manage,輸入專案 ID。Cloud Logging 讀取權為必要項目;Cloud Run、Cloud Monitoring 和 Cloud Trace 的讀取權可依調查需求選擇。接著完成六個步驟:- 啟用頁面列出的 API。
- 建立或沿用
corvo-agent服務帳戶,不需建立金鑰。 - 將 Corvo 列出的讀取角色授予該帳戶。
- 在
corvo-agent的 Principals with access 分頁,將 Service Account Token Creator 授予 Corvo 的執行身分。 - 選擇 Bind & Verify,等所有檢查通過。
- 選擇最低嚴重程度,以及至少一項 Cloud Run、GKE 或 Compute Engine 來源。依 Corvo 顯示的目的地與篩選條件建立
corvo-alert-sink;也可使用 Script · gcloud 模式。選擇 Connect,再選擇 Finish。